特権ID管理とは?リスクや安全に運用するためのポイントを解説
- 特権IDとは何か、一般的なIDとの違い
- 特権IDの悪用・誤用によって起こりうるリスク
- 特権IDを安全に管理・運用するための具体的な方法
特権IDとは、システムの設定変更やユーザーへの権限付与、重要データの操作など、一般的なIDでは許可されていない操作を実行できるIDです。強い権限を持つため、乗っ取りや悪用、誤操作が発生すると、情報漏えいやデータ改ざん、システム停止など大きな被害につながる可能性があります。
特権IDを安全に運用するには、多要素認証の強化だけでなく、誰にどの権限を付与するのか、いつ利用を認めるのか、どのような操作を行ったのかまで一連で管理することが欠かせません。
本記事では、特権IDの基本やリスク、安全に運用するためのポイント、特権ID管理システムを導入するメリットまでわかりやすく解説します。
特権IDとは
特権IDとは、一般ユーザーには許可されていないシステム上の重要な操作を実行できるIDです。
通常のユーザーIDには、日常業務に必要な範囲の権限のみが付与されます。一方、特権IDには、システムの設定変更やユーザーへの権限付与、重要データの閲覧・削除など、強い権限が付与されます。
特権IDは、サーバーやデータベースだけでなく、クラウドサービスやシステム間の自動処理など、さまざまな場所で利用されています。代表的な例は以下のとおりです。
| 種類 | 代表的なID・権限の例 | 主な利用シーン |
|---|---|---|
| OS管理者ID | Windows Administrator、UNIX/Linuxのroot | サーバー設定変更、ソフトウェア導入、パッチ適用 |
| クラウド管理者ID | AWSルートユーザー | クラウド全体の設定変更 |
| データベース管理者ID | DB管理者アカウント | 顧客情報などの閲覧・修正・削除 |
| 高い権限を持つサービスアカウント | API・バッチ処理用ID |
アプリケーション間通信、自動処理 |
| 緊急アクセス用アカウント | 緊急時専用ID(Break Glass) | 障害時の緊急復旧 |
特権IDのリスク(危険性)
特権IDは、一般的なIDではアクセスできないシステムや重要データを操作できます。そのため、特権IDが不正利用されたり誤操作が発生したりすると、機密情報の持ち出しやシステム設定の改ざん、他のアカウントへの権限付与など、被害が広範囲に及ぶ可能性があります。
また、奪われた特権IDによる操作は、検知が難しい点も大きなリスクです。正規の認証情報を使った操作は通常の管理業務と見分けにくいため、EDRといったセキュリティ対策でも検知が難しくなり、対応が遅れるおそれがあります。
こうしたリスクを抑えるためには、利用者や権限、操作状況を適切に管理できる体制を構築することが重要です。
ここでは、特権IDの悪用・誤用によって生じる主なリスクを解説します。
特権IDの悪用・誤用により起こりうるリスク
特権IDが悪用・誤用されると、情報の窃取やデータの改ざん、サービス停止など、さまざまな被害につながる可能性があります。具体的にどのようなリスクが考えられるのか、以下にまとめました。
| リスクの種類 | 内容 |
|---|---|
| 情報の窃取 | 重要データや個人情報が不正に閲覧・持ち出され、外部に漏えいする |
| 改ざん・破壊 | 悪意や操作ミスにより、システム設定の変更・データの削除・不正な書き換えが行われる |
| サービス停止 | 不適切な操作や破壊行為により、システムがダウンし、サービスが予期せず停止する |
| 信用の失墜 | セキュリティインシデントの発生により、組織のイメージや社会的評価が低下する |
| 証跡の消去・改ざん | 不正操作の痕跡を隠すために、操作ログや監査記録を削除・改ざんされる。インシデント発生後の原因調査や実行者の特定が困難になる。 |
| 攻撃の踏み台化 | 脆弱なパスワードや休眠アカウントが悪用され、ネットワーク全体への侵入の足がかりにされる |
注目したいのは、外部からの不正アクセスだけでなく、正規の利用者による不正利用や操作ミスなどもセキュリティ事故の原因になりうる点です。
こうしたリスクを踏まえ、特権IDは適切な管理体制のもとで運用する必要があります。
特権IDを悪用された事例
実際に、特権IDや管理者アカウントが悪用され、情報流出やWebサイトの改ざんに加え、業務システムの停止や長期の復旧遅延につながった事例があります。
| 事例 | 内容 |
|---|---|
| 通信会社 | コールセンターシステムの運用保守に従事していた元派遣社員が、システム管理者アカウントを悪用し、顧客情報約900万件を不正に持ち出した |
| 地方の観光協会 | Webサイトが不適切な内容に改ざんされた。管理者ID・パスワードを使って管理画面へアクセスされたと考えられている。 |
| 大手メーカー | 攻撃者に管理者権限を奪取され、内部ネットワークの探索や複数サーバーへの侵入を許した。その後ランサムウェアが実行され、国内の受注・出荷などの業務システムが停止。復旧にも長期間を要した。 |
| 大手通販会社 | 例外的に多要素認証を設定していなかった管理者アカウントの認証情報を不正に取得され、データセンターや物流関連のサーバーまで侵入された。ランサムウェアによって業務システムやバックアップデータが暗号化され、事業活動の長期停止につながった。 |
通信会社の事例は、正規にシステムへアクセスできる人物による内部不正です。一方、残る3件は、外部の攻撃者が管理者権限を握ったケースです。認証情報が直接悪用されたものもあれば、ネットワークへの侵入後に管理者権限を奪われたものもあります。
特に近年の事例では、奪われた特権IDを足がかりに、データセンターや基幹システムまで侵入され、業務停止や復旧の長期化に至っています。特権IDは、外部からの侵入・内部不正のいずれの起点にもなり、いったん奪われると被害が一気に広がる点に注意が必要です。
特権ID管理とは
特権ID管理とは、強い権限を持つIDについて、誰が利用できるのか、どのシステムにアクセスできるのか、どのような操作を行ったのかを把握・管理することです。
特権IDでは、主に以下のような項目を管理します。
● 特権IDの付与・変更・削除
● 利用時の申請・承認
● 利用者の本人確認
● 操作ログの記録・監視
このように、特権IDの付与から利用、記録、削除までを一連で管理することで、不正利用を防ぎやすくし、問題が発生した際にも利用者や操作内容を追跡できる状態を整えます。
特権ID管理を安全に運用するためのポイント
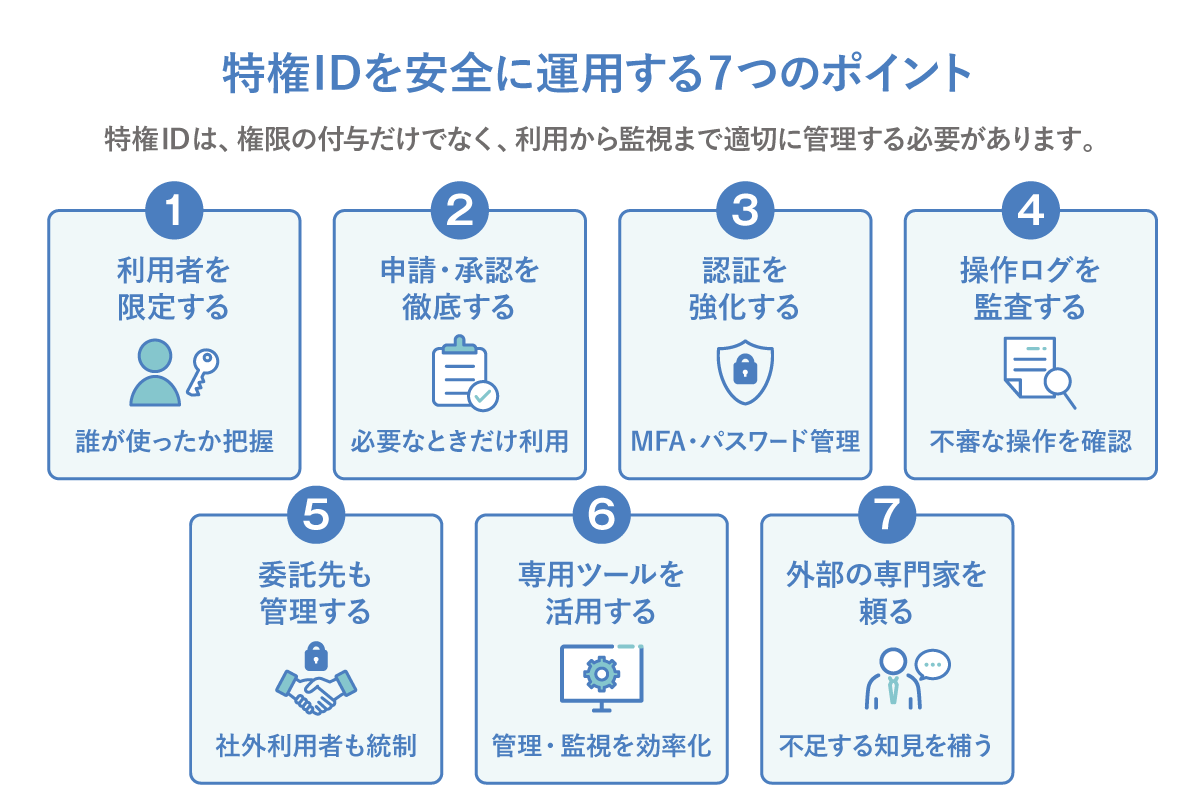
特権IDは、権限の付与だけでなく、利用から監視まで適切に管理する必要があります。それぞれについて、詳しく解説します。
1.利用者を限定し「使い回し」を廃止する
特権IDを複数人で使い回すと、実際に誰が操作したのか特定しにくくなり、事故が起きた際の原因調査も難しくなります。共通アカウントの共有は避け、個人IDと紐づけるなど、利用者を識別できる状態を整えましょう。
また、目的外の利用を防ぐため、特権IDを利用できる人は業務上必要なメンバーに絞り、付与する権限も必要最小限に抑えます。
こうした対策を行っていても、異動・退職者の権限が残ったり、管理者が把握できていない特権IDが生まれたりする可能性があります。定期的な棚卸しに加え、アカウントの作成・変更・削除ルールを明確にするなど、適切な状態を維持できる仕組みも整えておきましょう。
2.申請・承認ワークフローを徹底する
特権IDは、必要なときだけ利用できる状態にしておくのが基本です。一般権限で対応できる作業には一般IDを使い、特権IDの利用は必要最低限に絞りましょう。
例えば、特権IDを使う必要がある場合は、作業のたびに申請・承認を行い、承認された作業に限って一時的に権限を有効にする方法があります。このように、必要な時間だけ権限を付与する考え方を、ジャスト・イン・タイム(JIT)アクセスと呼びます。
また、申請時には、申請者・利用目的・対象システム・利用時間などを記録し、誰が何の目的で利用を申請し、誰が承認したのかを、後から確認できる状態にしておくことも重要です。
ただし、申請・承認フローを設けるだけでは十分ではありません。申請者本人が自分の申請を承認できる仕組みでは、チェック機能が働かなくなります。申請者と承認者を分けるなど、承認プロセスが形骸化しない仕組みにしておきましょう。
3. 認証強化とパスワード管理を厳格化する
特権IDでは、パスワードが漏えい・推測された場合に備えて、パスワードだけに依存しない認証方法を取り入れましょう。
代表的なのが、多要素認証(MFA)です。パスワードに加えて、スマートフォンや生体情報など、異なる要素を組み合わせて本人確認を行います。
【内部リンク】多要素認証(MFA)とは?突破の手口から考える方式の選び方と進め方
さらに、特権ID管理システムを利用すれば、利用者にパスワードそのものを知らせずにログインさせる運用も可能です。利用者が管理ツール上で認証を済ませると、システムが特権IDのパスワードを自動入力するため、本人がパスワードを覚えたり管理したりする必要がありません。利用後にパスワードを自動変更することで、同じパスワードを使い続けることも避けられます。
4. 操作ログを取得し、突合監査を行う
特権IDの利用状況を確認できるよう、いつ、誰が、どのような操作を行ったのかをログとして記録します。可能であれば操作画面の録画も残し、不正・不審な操作を追跡できる状態にしておきましょう。
ただし、ログを保存するだけでは十分ではありません。事前に申請・承認された作業内容と実際の操作ログを照合する「突合監査」を行い、申請にない操作や不審な挙動がないか確認します。
また、記録そのものを削除・改ざんされては監査が機能しません。管理者でも変更できない形でログを保存し、必要なときに確認できる状態を維持しましょう。
5. 委託先にも同じ運用ルールを適用する
システムの運用や保守を外部に委託する場合も、特権IDの管理を委託先任せにせず、自社側で利用状況を把握できるようにします。委託会社単位で管理するのではなく、実際に特権IDを利用する個人まで特定できる状態にしておきましょう。
作業対象や利用時間、接続元、付与する権限、有効期限などをあらかじめ限定し、契約や作業が終了したら速やかにアクセス権を停止します。操作ログについても、自社側で確認できるようにしておくと安心です。
また、委託範囲を明確にし、インシデント発生時に迅速に対応できるよう、再委託の可否や報告方法・範囲なども事前に取り決めておきましょう。
6. 専用のツールを利用する
特権IDを台帳などで管理する場合、アカウントの登録・更新や棚卸し、申請・承認、ログの確認など、すべてを人手で行うのは限界があります。管理するIDやシステムが増えるほど、こうした作業も複雑になり、重大なインシデントを見落としかねません。
専用ツールを利用すれば、特権IDの一元管理をはじめ、申請・承認、パスワード管理、操作ログの取得・監査などをシステム化できます。これまで紹介した対策を、人手だけに頼らず継続して運用できる仕組みを整えられます。
7. セキュリティ人材が不足している場合は、外部の知見を頼る
特権ID管理では、設定ミスや管理の抜け漏れが大きなセキュリティ事故につながる可能性があります。自社に十分な知見がない場合は、専門家や外部サービスを活用するのも一つの方法です。
特権ID管理には、権限設計や認証、ログ監視など幅広い知識が求められ、導入後も継続的な運用が必要になります。外部の専門家の知見を取り入れることで、自社だけでは気づきにくい課題を洗い出し、必要な対策や運用体制を整えやすくなります。
特権ID管理システムを導入するメリット
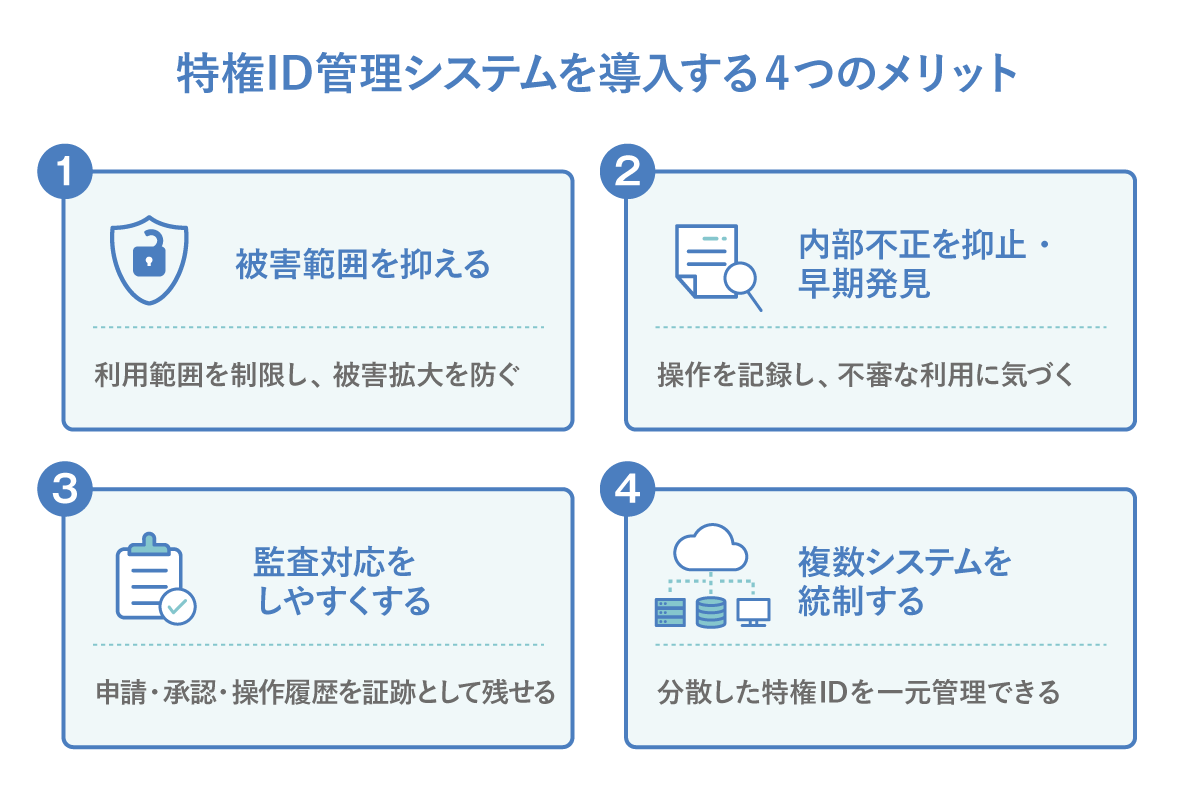
特権ID管理システムを導入することで、これまで紹介した管理を仕組み化でき、人手による運用の負担や管理の抜け漏れを抑えやすくなります。ここでは、主なメリットを紹介します。
不正アクセス時の被害範囲を抑えやすくなる
特権ID管理システムでは、アクセスできるシステムや利用時間、付与する権限などをあらかじめ設定し、必要以上の特権利用を制限できます。手作業でルールを徹底するのではなく、システム側で利用条件を制御可能です。
また、自動ログイン機能を使えば、利用者に特権IDのパスワードそのものを知らせずにアクセスさせることもできます。万が一アカウントが不正利用された場合でも、利用できる範囲をあらかじめ絞っておくことで、被害の拡大を抑えやすくなります。
内部不正の抑止と早期発見につながる
特権ID管理システムでは、誰が、いつ、どのシステムにアクセスし、どのような操作を行ったのかを記録できます。申請内容と操作ログを確認することで、業務目的から外れた利用や不審な操作にも気づきやすくなります。
また、「特権IDによる操作が記録・監視されている」と利用者に周知することで、内部不正の抑止も期待できます。不正を未然に防ぐだけでなく、発生した際に早期発見できる体制を整えやすい点もメリットです。
監査で必要な説明と証跡を残しやすくなる
特権ID管理システムを利用すれば、誰がどのような目的で申請し、誰が承認したのか、実際にどのような操作を行ったのかといった情報を記録できます。
申請・承認の履歴と操作ログをまとめて管理することで、監査時にも「誰が・なぜ・何をしたのか」を確認しやすくなります。PCI DSSやISO/IEC 27001など、アクセス管理や証跡の管理が求められる基準への対応を進める際にも活用できます。
複数システムを一定の基準で統制できる
サーバーやクラウド、データベースなどに特権IDが分散している場合、それぞれを個別に管理すると、IDの削除漏れや権限の見直し漏れが起こりやすくなります。特権ID管理システムを導入すれば、複数の特権IDを一元管理し、利用者ごとにアクセス可能な対象を設定できます。
さらに、共通のルールを各システムに適用することで、管理対象が増えても運用基準をそろえられます。担当者やシステムごとの管理方法のばらつきも抑えられるでしょう。
JBCCのマネージドセキュリティサービス
セキュリティ対策は年々複雑化・高度化しており、特権ID管理まで含めて自社の人材だけで対応し続けるのは容易ではありません。権限設計やなりすまし対策に加え、ログの監視やインシデント対応まで継続して行うとなると、限られた人員では担当者の負荷も大きくなりがちです。
セキュリティ課題はJBCCのマネージドセキュリティサービスにお任せください。
JBCCのマネージドセキュリティサービスでは、まず現状のリスクを可視化し、対応方針の策定や必要な対策の洗い出しから支援します。ID領域では、IDaaSを活用した特権ID管理や多要素認証によるアクセス制御にも対応。さらに、24時間365日稼働するSOCと専門エンジニアによる監視・運用支援を提供しています。
「どこから始めればよいかわからない」「自社に必要な対策を判断できない」といった段階からご相談いただけます。まずはお気軽にお問い合わせください。
よくある質問
Q. 特権IDの管理はなぜ重要なのですか?
特権IDは、システム設定の変更や重要データへのアクセスなど、一般的なIDよりも強い権限を持っているためです。悪用や誤操作が起きた場合、情報漏えいやデータ改ざん、サービス停止など、大きな被害につながる可能性があります。
また、特権IDを複数人で共有していたり、操作ログを十分に残していなかったりすると、事故発生時に誰が何をしたのかを追跡しにくくなります。そのため、利用者や権限、操作内容を適切に管理する必要があります。
Q. 特権ID管理とIAMの違いは何ですか?
IAM(Identity and Access Management)は、組織内のIDやアクセス権限を幅広く管理する考え方です。一方、特権ID管理(PAM)は、IAMのなかでも管理者アカウントなどの強い権限を持つIDに焦点を当て、利用や操作を監視・制御します。NISTもPAMをIAMの一領域として位置付けています。
つまり、IAMがID・アクセス管理全体を対象とするのに対し、特権ID管理は特にリスクの高い特権アクセスを重点的に管理するものと考えるとわかりやすいでしょう。
Q. 特権ID管理ツールのSaaS型とオンプレミス型の違いは?
SaaS型は、サービス提供事業者がクラウド上で提供する特権ID管理システムを利用する形式です。自社で基盤となるサーバーを構築・管理する範囲を抑えられるため、導入や保守の負担を軽減しやすい特徴があります。
一方、オンプレミス型は、自社の環境にシステムを構築して運用する形式です。ネットワーク構成やセキュリティ要件などに合わせて、自社環境内で管理したい場合に選択肢となります。実際にPAM製品にはクラウド型とオンプレミス型の両方が提供されています。
まとめ:セキュリティ事故を予防するために、特権ID管理は万全の体制で実施しよう
特権IDは、システムの設定変更や重要データの操作などができる強い権限を持つため、漏えいや悪用、誤操作が発生した場合の影響も大きくなります。
安全に運用するには、特権IDの付与から削除まで、一連の流れを適切に管理することが重要です。MFAによる認証強化や申請・承認、操作ログの記録・監視など、各段階に応じた対策を組み合わせましょう。
自社だけで継続的に管理することが難しい場合は、特権ID管理システムや外部の専門サービスを活用するのも有効な選択肢です。
まずは、自社の特権IDの利用状況や管理体制を整理し、現状の課題を把握することから始めましょう。
関連記事
コラム
多要素認証(MFA)とは?突破の手口から考える方式の選び方と進め方
多要素認証(MFA)は、種類の異なる2つ以上の要素で本人確認を行う仕組みです。二段階認証との違いから、方式ごとの選び方、多要素認証でも防ぎきれない攻撃への備え、限られた人員で導入する際に優先すべきアカウントまで解説します。
詳細を見る企業のIT活用をトータルサービスで全国各地よりサポートします。
JBCC株式会社は、クラウド・セキュリティ・超高速開発を中心に、システムの設計から構築・運用までを一貫して手掛けるITサービス企業です。DXを最速で実現させ、変革を支援するために、技術と熱い想いで、お客様と共に挑みます。