多要素認証(MFA)とは?突破の手口から考える方式の選び方と進め方
- 多要素認証の仕組みと、二段階認証との違い
- SMS・認証アプリ・生体認証・パスキーなど、認証方式ごとの特徴
- MFAを狙う攻撃への備えと、導入・運用を進める際のポイント
多要素認証(MFA)とは、知識情報・所持情報・生体情報など、種類の異なる2つ以上の要素を使って本人確認を行う仕組みです。IDとパスワードだけで認証する場合と比べ、パスワードが漏えいしても不正ログインを防ぎやすくなります。
ただし、認証方式によってフィッシングへの強さや利用者の手間、運用負荷は異なります。また、限られた人員で導入する場合は、重要度の高いアカウントから優先して適用し、継続して管理できる体制を整えることも必要です。
この記事では、多要素認証の仕組みや認証方式ごとの特徴、MFAを狙った攻撃手口、導入・運用のポイントまで詳しく解説します。
多要素認証(MFA)とは
多要素認証(MFA)とは、知識情報・所持情報・生体情報など、異なる種類の認証要素を2つ以上組み合わせて本人確認を行う方法です。パスワードだけで認証する場合と比べ、パスワードが漏えいしても追加の認証要素が必要になるため、不正ログインを防ぎやすくなります。
多要素認証は各サービスで個別に設定できるほか、IDaaSを利用して、複数サービスの認証を一元管理する方法もあります。
IDaaSとは?必要性と導入メリット、代表的なサービスを詳しく解説
認証を支える3つの要素
多要素認証で使われる認証要素は、「知識情報」「所持情報」「生体情報」の3つに分けられます。
| 要素 | 説明 | 例 |
|---|---|---|
| 知識情報 | 本人だけが知っている情報 | パスワード、PIN、暗証番号 |
| 所持情報 | 本人が持っている機器や物 | スマートフォン、ICカード、セキュリティキー |
| 生体情報 | 本人の身体的な特徴 | 指紋、顔、静脈 |
それぞれの特徴を詳しく見ていきましょう。
知識情報
知識情報とは、パスワードやPIN、暗証番号など、本人だけが知っている情報を使って認証する方法です。特別な機器を必要としないため導入ハードルが低く、広く利用されています。
ただし、利用者の記憶に頼るため、忘れて認証できなくなることがあります。また、推測されやすい文字列を設定したり、情報が漏えいしたりすると、第三者に不正利用されるおそれがあります。
所持情報
所持情報とは、スマートフォンやICカード、セキュリティキーなど、本人が持っている機器や物を使って認証する方法です。認証には実際の機器や物が必要になるため、パスワードなどの知識情報を知られただけでは、第三者に認証を突破されにくくなります。
物の所持に依存するため、機器を紛失・故障すると、本人も認証できなくなる点には注意が必要です。
生体情報
生体情報とは、指紋や顔、静脈など、本人の身体的な特徴を使う認証要素です。パスワードを覚えたり、セキュリティキーなどを別に持ち歩いたりする必要がないため、認証時の負担を抑えられます。
ただし、生体情報を読み取るには、指紋センサーやカメラなどを備えた対応端末が必要です。また、生体情報はパスワードのように簡単に変更できないため、登録した情報を適切に管理しなければなりません。
多要素認証の例
多要素認証は、身近なサービスや業務システムでも利用されています。代表的な例は以下のとおりです。
| 利用場面 | 組み合わせる要素 | 内容 |
|---|---|---|
| ATM | 所持情報+知識情報 | キャッシュカードと暗証番号の両方を使って本人確認を行う |
| インターネットバンキング | 知識情報+所持情報 | パスワードに加えて、ワンタイムパスワードなどを使って本人確認を行う |
| 業務システムへのログイン | 所持情報+生体情報 | 会社貸与端末に保存された暗号鍵を、指紋や顔で解除してログインする |
| セキュリティキーを使ったログイン | 知識情報+所持情報 | パスワードに加えて、手元のセキュリティキーを使う |
いずれも、異なる種類の要素を組み合わせて本人確認を行っている点が共通しています。
多要素認証と二段階認証の違い・混同しやすい認証方法
多要素認証と混同されやすいのが、二段階認証です。二段階認証は、使用する認証要素の種類を問わず、本人確認を2つの段階に分けて行う方法です。同じ種類の要素を2回使う二段階認証では、多要素認証の強みである「一つの要素が破られても、異なる種類の要素によって不正利用を防ぎやすい」という効果を十分に得られない場合があります。
このように、多要素認証の要件を正しく理解しないまま認証方法を選ぶと、十分にセキュリティを強化したつもりでも、実際には単一の種類の認証要素に依存したままになる可能性があります。例えば、認証回数が増えているだけの方法や、複数の認証手段から一つを選ぶ方法は、多要素認証には該当しません。
| 認証方法 | 該当しない理由 |
|---|---|
| パスワード+秘密の質問 | どちらも知識情報であり、異なる要素を組み合わせていない |
| パスワードを2回入力する | 認証回数が増えただけで、使っている要素は知識情報のまま |
| スマートフォンの画面ロックを、指紋またはパスコードのどちらかで解除する | いずれか1つの要素だけで認証でき、異なる要素を組み合わせていない |
認証回数ではなく、異なる種類の要素を組み合わせているかを確認することが重要です。
多要素認証が求められる背景
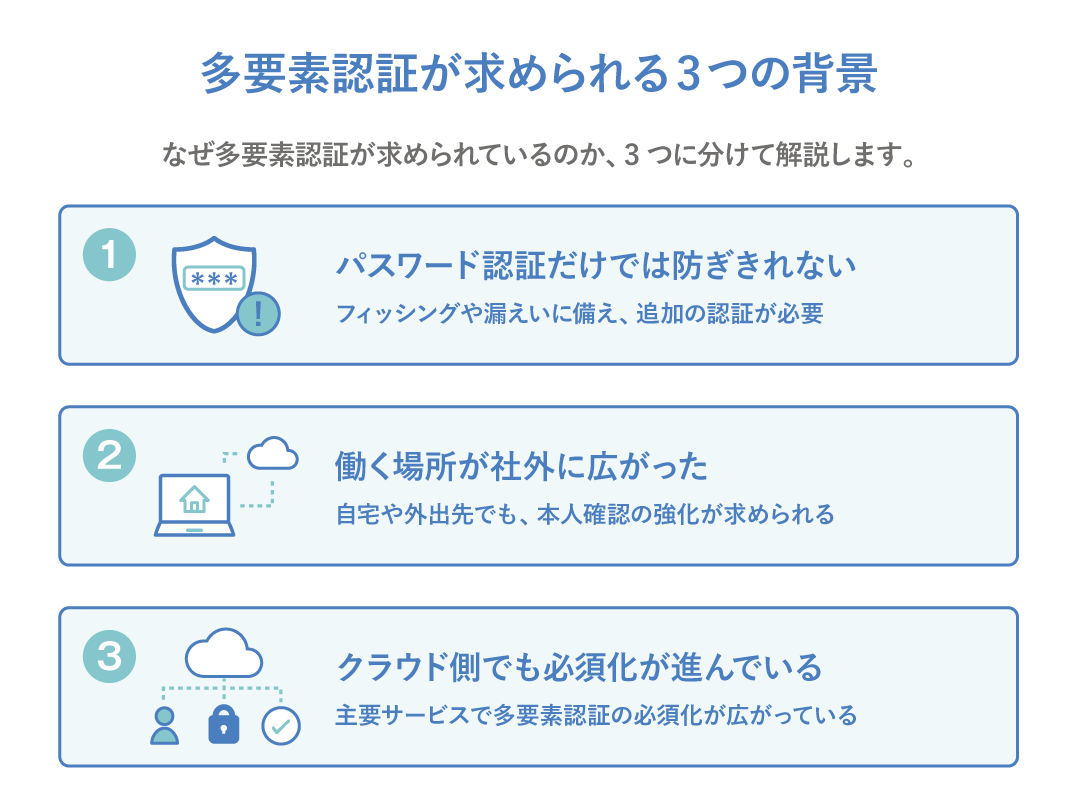
なぜ多要素認証が求められているのか、3つに分けて解説します。
パスワード認証だけでは不正アクセスを防ぎきれない
パスワードを複雑にしたり、使い回しを避けたりして適切に管理していても、フィッシングサイトに入力すると攻撃者に盗まれる可能性があります。警察庁も、実在する企業を装ったフィッシングサイトへ誘導し、ID・パスワードなどを入力させる手口が確認されているとしています。
令和7年に検挙された「識別符号窃用型」の不正アクセス399件では、「パスワードの設定・管理の甘さにつけ込んで入手」が84件、「フィッシングサイトから入手」が77件でした。
出典:「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(国家公安委員会・総務省・経済産業省、令和8年3月12日公表)
パスワードの設定・管理を徹底するだけでは、認証情報そのものをだまし取る攻撃には対応しきれません。パスワードだけではログインできないよう、多要素認証を組み合わせることが求められています。
働く場所が社外に広がった
テレワークやクラウドサービスの普及により、自宅や外出先など、社外から業務システムへアクセスする機会が増えています。これにより、社内ネットワークと外部を分け、その境界を守る従来のセキュリティ対策だけでは対応しにくくなりました。
利用場所や接続元にかかわらず、アクセスする人が正規の利用者かどうかを確認する必要性が高まっています。そのため、パスワードだけでなく複数の要素を使って本人確認を行う多要素認証が活用されています。
クラウド側で必須化が進んでいる
主要なクラウドサービスでは、アカウントを保護するため、多要素認証を必須とする動きが広がっています。
AWSでは、2024年5月にAWS Organizations管理アカウント、同年6月にスタンドアロンアカウントのルートユーザーからMFA必須化を開始しました。2025年6月にはメンバーアカウントへ対象が拡大され、すべてのアカウントタイプのルートユーザーが対象となっています。
Microsoft では、Azure portal や Microsoft Entra 管理センターなどへのサインインでMFAを必須化しています。2024年10月以降、これらの管理画面では作成・読み取り・更新・削除の操作にMFAが必要となり、2025年10月からは Azure CLI や Azure PowerShell などで行う作成・更新・削除の操作にも対象が拡大されています。
Google Cloudでも、すべてのGoogle Cloudユーザーを対象にMFAを段階的に義務付けています。パスワードでログインするユーザーだけでなく、フェデレーションを利用するユーザーにも対象を広げる方針が示されています。
このように、多要素認証は単なる推奨設定ではなく、クラウドサービスを安全に利用・管理するための前提となるケースが増えています。
多要素認証を導入するメリット
多要素認証を導入することで、パスワードだけに依存した認証よりもセキュリティを強化できます。さらに、パスワード管理の運用負担の軽減や、取引先・業界から求められるセキュリティ要件への対応にもつながります。
パスワードが漏れただけでは突破されない
多要素認証では、異なる種類の認証要素を組み合わせて本人確認を行います。そのため、パスワードが第三者に知られても、原則としてもう一つの認証要素がなければログインできません。パスワードだけで認証する場合と比べ、不正ログインを防ぎやすくなる点が大きなメリットです。
IPA(情報処理推進機構)も、パスワードを不正利用されても追加の認証を通過できなければログインできないとして、多要素認証を不正ログイン対策として推奨しています。
参考:インターネットサービスへの不正ログインによる被害が増加中
パスワードだけに依存しない運用にできる
パスワードだけで安全性を確保しようとすると、長く複雑なパスワードを設定し、サービスごとに使い分けて管理する必要があります。利用するサービスが増えるほど、利用者が覚えたり管理したりする負担も大きくなります。
多要素認証を組み合わせることで、本人確認をパスワードだけに依存しない認証設計にできます。これにより、パスワード単体に安全性のすべてを担わせる必要がなくなり、パスワード運用に偏った負担を軽減しやすくなります。
監査や取引先要求に対応できる
多要素認証は、企業に求められるセキュリティ対策の一つとして採用されるケースが増えています。たとえば金融庁の監督指針では、銀行のインターネットバンキングにおけるログインや出金などの重要な操作について、フィッシング耐性のある多要素認証の実装・必須化が求められています。
参考:中小・地域金融機関向けの総合的な監督指針(II 銀行監督上の評価項目) : 金融庁
多要素認証を導入することで、こうした業界ルールや取引先から求められるセキュリティ要件への対応を進めやすくなり、自社が実施しているセキュリティ対策を示す材料にもなるでしょう。
多要素認証で用いられる認証方式と特徴
多要素認証には、SMSや認証アプリ、生体認証、セキュリティキーなど、さまざまな認証方式があります。方式によって、フィッシングへの強さや利用者の手間、導入・運用の負担が異なるため、それぞれの特徴を理解したうえで選ぶことが大切です。
| 認証方式 | 導入・運用の特徴 | セキュリティ面の特徴 | 主な注意点 |
|---|---|---|---|
| SMS認証・メール認証 | 専用機器が不要で導入しやすい | 認証コードによって本人確認を強化できる | SIMスワップやメールアカウントの乗っ取りに注意が必要 |
| 認証アプリとプッシュ通知 | スマートフォンで利用できる | SMS認証よりSIMスワップの影響を受けにくい | 認証コードの窃取や通知の誤承認に注意が必要 |
| 生体認証 | 入力の手間が少なく、スムーズに認証できる | 認証情報を端末側で照合するため、パスワードの使い回しや推測の影響を受けない | 対応端末が必要で、生体情報は簡単に変更できない |
| 専用デバイス | 機器の購入・配布・管理が必要 | FIDO2対応のセキュリティキーはフィッシングに強い(OTP表示型は除く) | OTPを手入力するタイプはフィッシングに弱い。紛失・故障時の再発行や機器管理にも手間がかかる |
| パスキー | 対応サービスであればパスワードの配布・管理が不要になる | 登録先以外では認証が成立せず、フィッシングに強い | 利用するサービスや端末が対応しているか確認が必要 |
方式ごとの弱点は『多要素認証でも防ぎきれない攻撃』で詳しく解説します。
SMS認証・メール認証
SMS認証・メール認証は、登録した電話番号やメールアドレスに届く認証コードを入力する方式です。専用の認証機器を配布する必要がなく、比較的導入しやすい点がメリットです。
一方、SMS認証には、第三者が本人になりすましてSIMを再発行し、電話番号を乗っ取る「SIMスワップ」のリスクがあります。また、メール認証も、メールアカウント自体が乗っ取られると、届いた認証コードを第三者に取得される可能性があります。
重要なアカウントでは、認証アプリや、フィッシング耐性のあるパスキーなど、より強度の高い方式への移行も検討しましょう。
認証アプリとプッシュ通知
スマートフォンを使った認証には、認証アプリに表示されるワンタイムパスワードを入力する方式と、端末に届くプッシュ通知へ応答する方式があります。いずれも電話番号に認証コードを送るSMS認証とは異なるため、SIMスワップの影響を受けにくい点が特徴です。
一方で、偽サイトによる認証コードの窃取や、プッシュ通知を繰り返し送り誤承認を誘う攻撃には注意が必要です。
生体認証
生体認証は、指紋や顔、静脈など、本人の身体的な特徴を利用して認証する方式です。パスワードや認証コードのように情報を覚えたり、画面に表示された数字を書き写したりする必要がないため、スムーズに認証できます。
生体認証には、指紋センサーやカメラなどの機器が必要です。導入にあたっては、利用する端末(PCやスマートフォン)が生体認証に対応しているか、追加で必要なものがないかを事前に確認する必要があります。
専用デバイスを持ち歩く方式
セキュリティキーやハードウェアトークンなど、専用の物理デバイスを認証に利用する方式もあります。手元のデバイスが認証に必要になるため、パスワードだけを利用する場合と比べて、遠隔からの不正ログインを防ぎやすい点が特徴です。
一方、デバイスの購入・配布や、紛失・故障時の再発行などにコストがかかります。また、ワンタイムパスワード(OTP)を表示するタイプでは、表示された数字を偽サイトへ入力すると、攻撃者に盗まれて悪用される可能性があります。
これに対し、FIDO2に対応したセキュリティキーは、正規のWebサイトであることを確認したうえで認証する仕組みのため、フィッシングに強い方式です。
FIDO2とは
FIDO2とは、公開鍵暗号を利用した国際的な認証仕様の総称です。認証に使う秘密鍵は利用者の端末やセキュリティキーに保持され、Webサイト側には公開鍵が登録されます。また、認証情報が登録先のWebサイト(ドメイン)に結び付くため、偽サイトでは認証が成立せず、フィッシング耐性が高い点が特徴です。
パスキー
パスキーは、PCやスマートフォンなどに保存された暗号鍵を使って認証する方式です。パスワードの代わりに利用でき、端末の指紋認証や顔認証、PINなどを使ってサインインします。クラウドを通じて複数の端末で利用できるタイプと、特定の端末に保存して利用するタイプがあります。
パスキーの大きな特徴は、登録したWebサイトやアプリと暗号鍵が結び付いていることです。利用者が偽サイトに誘導されても、そのサイトでは登録済みのパスキーによる認証が成立しないため、パスワードやワンタイムパスワードを入力する方式と比べて、フィッシングに強いというメリットがあります。
多要素認証でも防ぎきれない攻撃
多要素認証を導入しても、すべての不正アクセスを防げるわけではありません。認証方式の弱点や利用者の操作を狙い、MFAを回避する攻撃もあります。ここでは、代表的な3つの手口と対策を紹介します。
MFA疲労攻撃
MFA疲労攻撃とは、盗んだIDとパスワードを使ってログインを試み、利用者の端末へ認証通知を繰り返し送る攻撃です。何度も通知を受けた利用者が、誤って承認することを狙います。
対策としては、ログイン画面に表示された番号を認証アプリへ入力する「番号照合」などが有効です。単に「承認」「拒否」を選ぶ方式よりも、利用者が自分のログイン操作かどうかを確認しやすくなり、誤承認を防ぎやすくなります。
中間者型フィッシング(AiTM)
中間者型フィッシング(AiTM)は、偽サイトを利用者と正規サービスの間に介在させ、通信を中継する攻撃です。利用者が入力したID・パスワードだけでなく、MFAを通過した後に発行されるセッションCookieまで盗まれることがあります。
対策としては、登録されたWebサイトでのみ認証が成立するパスキーやFIDO2対応のセキュリティキーなど、フィッシング耐性の高い方式が有効です。
SIMスワップ
SIMスワップとは、攻撃者が本人になりすましてSIMを再発行し、電話番号を乗っ取る手口です。電話番号を奪われると、本来の利用者に届くはずだったSMSの認証コードを攻撃者が受け取り、認証を突破される可能性があります。
対策としては、SMS認証だけに依存せず、認証アプリやセキュリティキー、パスキーなど、電話番号を利用しない認証方式が有効です。
多要素認証を導入する際のポイント・注意点
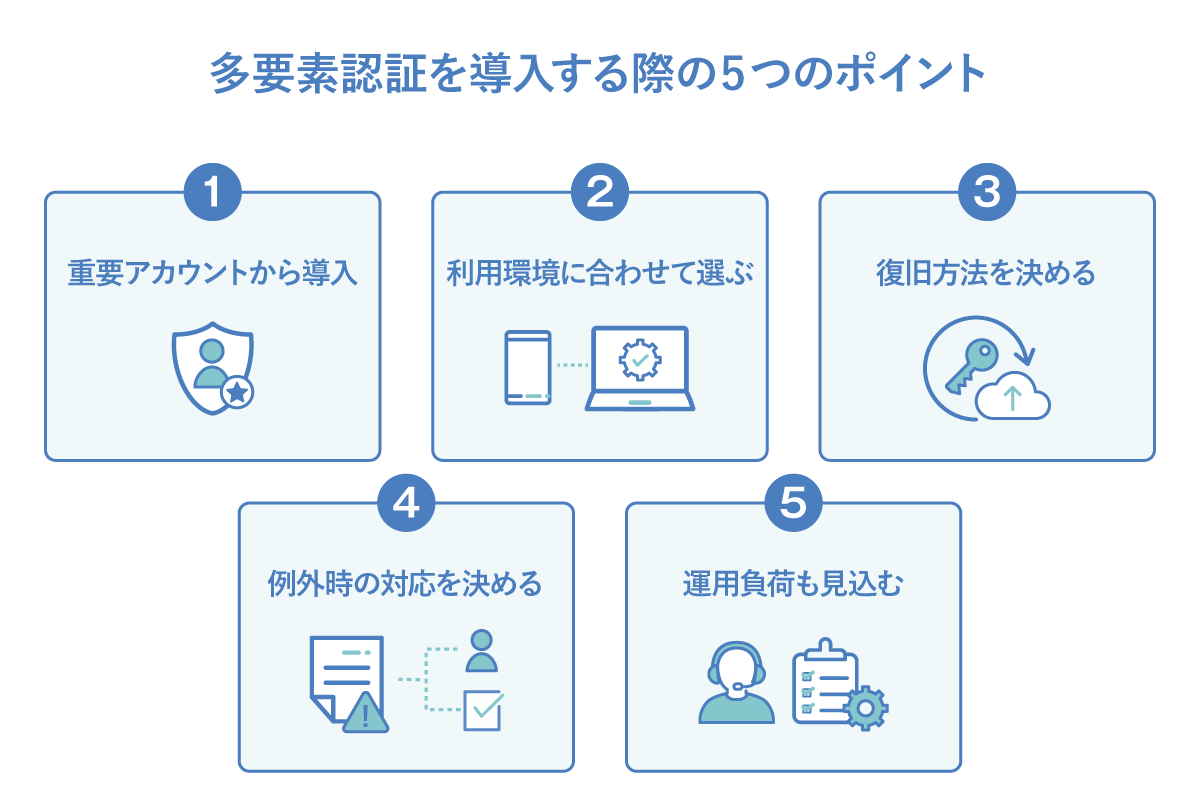
ここでは多要素認証を導入するにあたって、意識すべきポイントと注意点について解説します。
影響の大きいアカウントから導入する
多要素認証を段階的に導入する場合は、不正アクセスされた際の影響が大きいアカウントから優先しましょう。たとえば、システムの設定変更などができる管理者アカウントや、外部からアクセスできるシステムのアカウントなどが挙げられます。
その後、情報の重要度や権限に応じて、適用範囲を段階的に広げていきましょう。
利用環境に合った認証方式を選ぶ
認証方式は、安全性だけでなく、実際の利用環境も踏まえて選ぶ必要があります。たとえば、認証に私用スマートフォンを利用できるか、複数人で同じ端末を共有していないかなどを確認しましょう。
あわせて、利用者の手間や対応端末、導入・運用コストも比較します。たとえば、対応端末を利用できる環境であれば、生体認証やパスキーなど、認証時の操作負担を抑えやすい方式も選択肢になります。
紛失・故障時の復旧方法を決める
スマートフォンやセキュリティキーなどを認証に利用する場合、端末の紛失や故障によって本人がログインできなくなる可能性があります。
こうした事態に備え、バックアップコードや別の認証手段など、代替手段を用意しておきましょう。また、利用者本人であることをどのように確認するか、認証手段を再登録する際に誰が承認するかなど、復旧までの手順も事前に決めておく必要があります。
例外運用のルールを決める
古いシステムなど、新しい認証方式に対応できず、多要素認証を適用できないケースもあります。こうした場合に備えて、どのような条件で例外を認めるのか、誰が承認するのかをあらかじめ決めておきましょう。
また、多要素認証を適用できないシステムについては、アクセスできる端末やネットワークを制限する、ログを監視するなど、別のセキュリティ対策でリスクを補う必要があります。
導入後の運用負荷を考慮する
多要素認証は、導入後の運用にも工数がかかります。利用者への設定方法の案内や問い合わせ対応に加え、スマートフォンの機種変更や紛失に伴う認証手段の再登録などへの対応も必要です。
さらに、従業員の入社・異動・退職時には、利用する各サービスでアカウントの追加・削除や権限変更も行わなければなりません。
また、サービスごとに個別に設定・管理すると、認証方式や適用範囲がばらつきやすくなる点にも注意が必要です。サービス数が増えるほど管理が煩雑になり、設定変更やアカウント削除の漏れが生じる可能性があります。
現在は利用しているクラウドサービスが少なくても、今後、業務に取り入れるサービスが増える可能性があります。将来的な利用拡大も見据えて、認証設定やアカウントを継続的に管理できる体制を整えておきましょう。
多要素認証の運用には、IDaaSによる一元管理がおすすめ
こうした運用負担を軽減する方法の一つが、IDaaSです。
IDaaS(アイダース)とは、ID管理や認証、シングルサインオン(SSO)、アクセス制御などをクラウド上でまとめて管理するサービスです。SSOに対応したシステムでは、一度のログインで複数のサービスへアクセスできるほか、MFAなどの認証やアクセス制御のルールもまとめて管理しやすくなります。また、アカウントの追加・削除や権限変更などを効率化でき、管理者の運用負荷の軽減にもつながります。
IDaaSとは?必要性と導入メリット、代表的なサービスを詳しく解説
JBCCのIDaaS運用支援サービス
多要素認証やIDaaSを導入しても、日々のID管理や設定変更、問い合わせ対応などの運用は続きます。自社だけで対応しようとすると、情報システム部門の負担が増えたり、適切な設定や監視を維持できなくなったりする可能性があります。
JBCCの「IDaaS運用支援サービス」では、専門のエンジニアがIDaaSの運用を支援し、運用負担の軽減とセキュリティ強化を両立します。
-
運用負担を抑えながらセキュリティを強化
IDプロビジョニングや多要素認証などを活用し、日常的なID管理の効率化とセキュリティ対策を支援します。
-
専門のエンジニアが運用をサポート
日常の利用に関する問い合わせから障害発生時まで、専門知識を持つエンジニアが対応します。
-
ID管理の状況を定期的に確認
オプションのID管理レポートで、不正ログインがないか、不要なユーザーが残っていないか定期的に確認できます。
「IDaaSを導入したいが運用まで手が回らない」「導入後も適切なセキュリティ状態を維持したい」とお考えの場合は、JBCCへご相談ください。
よくある質問
- Q. 多要素認証と二段階認証の違いは何ですか?
- 多要素認証と二段階認証の違いは、認証要素の種類を組み合わせるか、認証を行う回数を指すかです。
多要素認証は、知識情報・所持情報・生体情報など、異なる種類の認証要素を2つ以上組み合わせます。一方、二段階認証は、本人確認を2回に分けて行う方法です。
- Q. スマートフォンを持たない従業員にはどう対応すればよいですか?
- スマートフォンを持たない従業員には、セキュリティキーやハードウェアトークン、ICカードなどを利用する方法があります。
利用できる認証方式はシステムによって異なるため、対象となる従業員の人数や業務内容、利用端末などを確認したうえで選ぶことが大切です。
多要素認証でセキュリティを強化するために、計画策定から始めましょう まとめ
多要素認証は、パスワードだけに頼る認証と比べ、不正ログインを防ぎやすくする有効な対策です。導入にあたっては、自社の利用環境やリスクを踏まえて、対象となるアカウントや認証方式、トラブル時の対応まで含めた運用方法を事前に設計しておく必要があります。
また、導入後はアカウントや認証設定を適切な状態に維持し、継続して管理できる体制を整えましょう。複数のシステムを利用しており、こうした管理や運用が負担になる場合は、IDaaSを導入して認証やID管理を一元化する方法も有効な選択肢となります。
まずは、自社の認証環境や現在の運用課題を整理し、多要素認証をどのように導入・管理していくか具体化しましょう。IDaaSの運用や認証・ID管理の一元化に課題を感じている場合は、JBCCへご相談ください。
製品・サービス
企業のIT活用をトータルサービスで全国各地よりサポートします。
JBCC株式会社は、クラウド・セキュリティ・超高速開発を中心に、システムの設計から構築・運用までを一貫して手掛けるITサービス企業です。DXを最速で実現させ、変革を支援するために、技術と熱い想いで、お客様と共に挑みます。