SCS評価制度をきっかけに見直す kintone運用管理
- SCS評価制度を、kintone運用管理を見直すきっかけとして捉える考え方
- 自社のkintone環境について「把握・確認・説明」するための5つの観点
- ATTAZoo Governanceが支援できる範囲と、利用組織が判断・対応する範囲
「現在、kintoneのアプリはいくつありますか」「アプリ管理者が設定されていないアプリはありませんか」「広い権限や未確認のJavaScriptを、いつ、どのように見直していますか」
こうした質問にすぐ答えられないこと自体が、直ちに問題というわけではありません。重要なのは、必要になったときに確認できる方法があり、同じ基準で見直しを続けられることです。
kintoneの利用を促進すると、現場で業務改善のアプリが増えます。これは活用が進んでいる証拠です。一方、アプリ、管理者、権限、JavaScript・プラグインなどの管理対象も増えるため、利用拡大前から確認方法を整えておくことが重要です。
本記事では、SCS評価制度を一つのきっかけとして、kintoneの管理状況を把握し、継続して見直すための考え方を紹介します。
まず確認:自社のkintone環境を説明できますか?
✅ 管理対象となるアプリの範囲と件数が分かる
✅ 設定上のアプリ管理者と、業務上の判断を行う担当者を把握している
✅ Everyone権限など、広い権限設定を定期的に確認している
✅ JavaScript・プラグインの利用状況と、組織として許可したものを区別できる
✅ 個人情報を扱う可能性があるアプリを確認する方法がある
✅ 確認結果を受けて、誰が判断し、何を対応するかを決めている
一つでも確認に時間がかかる場合は、アプリがさらに増える前に、確認対象と判断基準を整理する余地があります。
SCS評価制度を、運用管理の見直しにつなげる
SCS評価制度の正式名称は「サプライチェーン強化に向けたセキュリティ対策評価制度」です。サプライチェーンにおけるセキュリティ対策の実施を促し、取引先間で対策状況を確認しやすくすることを目的としています。
2026年10月末時点のIPA公式情報では、★3は専門家確認付き自己評価、★4は評価機関による第三者評価と技術検証を行う仕組みで、★3・★4の受付開始は2027年3月が予定されています。制度の要求事項や評価方法は更新される可能性があるため、公開されている最新の公式情報を確認してください。
SCS評価制度は、特定のIT製品を導入すれば対応が完了するものではありません。また、すべてのkintone利用企業に同じ対応を一律に求めるものでもありません。自社が定める適用範囲や取引先からの要請によっては、kintoneを含むクラウド利用環境について、どのように管理しているかを説明できる状態が必要になる場合があります。
本記事の5つの観点は、SCS評価制度の正式な要求事項や適合・不適合を判定するチェックリストではありません。制度取得の可否を判断するものではなく、自社のkintone運用を振り返るための観点です。
kintone運用を振り返る5つの観点
1. 管理対象のアプリを把握できているか
アプリ総数だけでなく、どの範囲を、いつの時点で確認した情報かを明らかにします。本番利用、試用、休止中など、自社の運用に合わせて区分すると、確認対象を整理しやすくなります。
2. 設定上の管理者と業務上の担当者が分かるか
アプリ管理者が設定されていることと、業務上の継続・見直しを判断できる担当者が分かることは別です。製品で確認できる管理者設定を起点に、実際の問い合わせ先や判断者を利用組織で確認します。
3. 権限を同じ基準で見直せるか
誰にどの操作を許可しているかを把握し、アプリで扱う情報や業務に照らして必要性を判断します。設定を変更しない場合も、判断理由と確認日を残すと次回の見直しに役立ちます。
4. 個人情報やカスタマイズの確認方法があるか
個人情報を扱う可能性があるアプリ、JavaScript・プラグインを利用するアプリを、どのように見つけ、誰が詳細を確認するかを決めます。候補を見つける段階と、実際の取扱内容や安全性を判断する段階を分けることが重要です。
5. 確認後の判断と対応を運用に組み込めているか
「確認済み」だけで終わらせず、利用部門への照会、変更要否の判断、設定変更、変更後の確認など、現在地と次の対応を分けて管理します。対応しない場合も理由を残します。
人手だけでは、横断確認を続けにくい
対象アプリが増えるほど、アプリを一つずつ開き、管理者、権限、更新状況、JavaScript・プラグイン利用などを同じ基準で確認する負担が大きくなります。初回の棚卸しはできても、異動、業務変更、アプリ追加のたびに同じ確認を繰り返すことが難しくなりがちです。
そこで必要になるのが、組織の確認基準を定め、確認対象へ気付ける状態をつくることです。
ATTAZoo Governanceで、管理ルールに基づく確認を仕組み化
ATTAZoo Governanceは、kintoneの管理ルールに基づく確認を支援する製品です。組織として確認したい項目と判定基準をポリシーとして設定し、管理者が任意のタイミングでスキャンを実行します。スキャン結果をダッシュボードで可視化し、ポリシーに合わない可能性があるアプリや確認が必要な項目を把握できます。
- アプリ管理者が設定されていない、または管理者数が基準に合わないアプリ
- Everyone権限、権限別ユーザー数、高リスク権限などの確認対象
- レコードやアプリ設定の未更新期間を基準とした休眠アプリの候補
- 許可リストに登録されていないJavaScript・プラグインの利用
- アプリ名・フィールド名と辞書を照合した、個人情報利用の可能性があるアプリ
- スペース未所属、説明文未記入など、管理上確認したい状態
JavaScript・プラグインについては、許可済みのものと登録外のものを区別し、確認対象を絞り込むために利用します。コードの内容や悪意、脆弱性を自動判定する機能ではありません。個人情報利用の可能性についても、レコード内容そのものを確認して確定するのではなく、アプリ名・フィールド名を基に確認候補を抽出します。
ATTAZoo Governanceが支援するのは、ポリシー設定、スキャン、可視化、検知・通知です。検知結果を踏まえた業務上の判断、担当者の決定、設定変更やデータの修正、対応経緯の記録は、利用組織が自社の運用に合わせて行います。
ATTAZoo GovernanceはSCS評価の取得を保証する製品ではありません
ATTAZoo Governanceの導入だけで、SCS評価制度の要求事項を満たすことや、★の取得が保証されることはありません。製品が支援できるのは、kintone環境の管理状態を把握し、自社ルールに照らして確認対象を絞り込み、継続的な確認や説明材料の整理につなげる一部の取り組みです。制度への対応や評価申請は、公式の要求事項・評価基準を確認し、必要に応じてSCSセキュリティ専門家や評価機関へ相談してください。
まとめ:kintone活用を止めずに、説明できる管理へ
kintoneの利用促進では、アプリを増やさないことではなく、増えた後の状態を継続的に把握し、必要なときに確認・説明できることが重要です。まずは、管理対象、管理者、権限、個人情報利用の可能性、JavaScript・プラグイン、確認後の対応方法を整理してください。
対象アプリが多く、確認表の作成だけで負荷がかかる場合や、同じ基準で定期確認を続けることが難しい場合は、ATTAZoo Governanceを使って確認対象を絞り込む方法があります。
まずは、自社のkintone環境で確認してみませんか
- どの管理項目を確認すべきか、基準の整理から相談したい
- 自社環境で、管理者数、Everyone権限、休眠候補、JavaScript・プラグイン利用などを確認したい
-
体験版を使い、ATTAZoo Governanceで確認できる範囲を評価したい
無料体験版で、まず自社のkintone環境にどのような確認対象があるかを把握してみてください。
関連記事:野良アプリがAI活用の足かせに? kintoneの現場データを活かし続けるための管理とは
関連記事:kintoneアプリの棚卸し|増え続けるアプリを継続的に管理する進め方
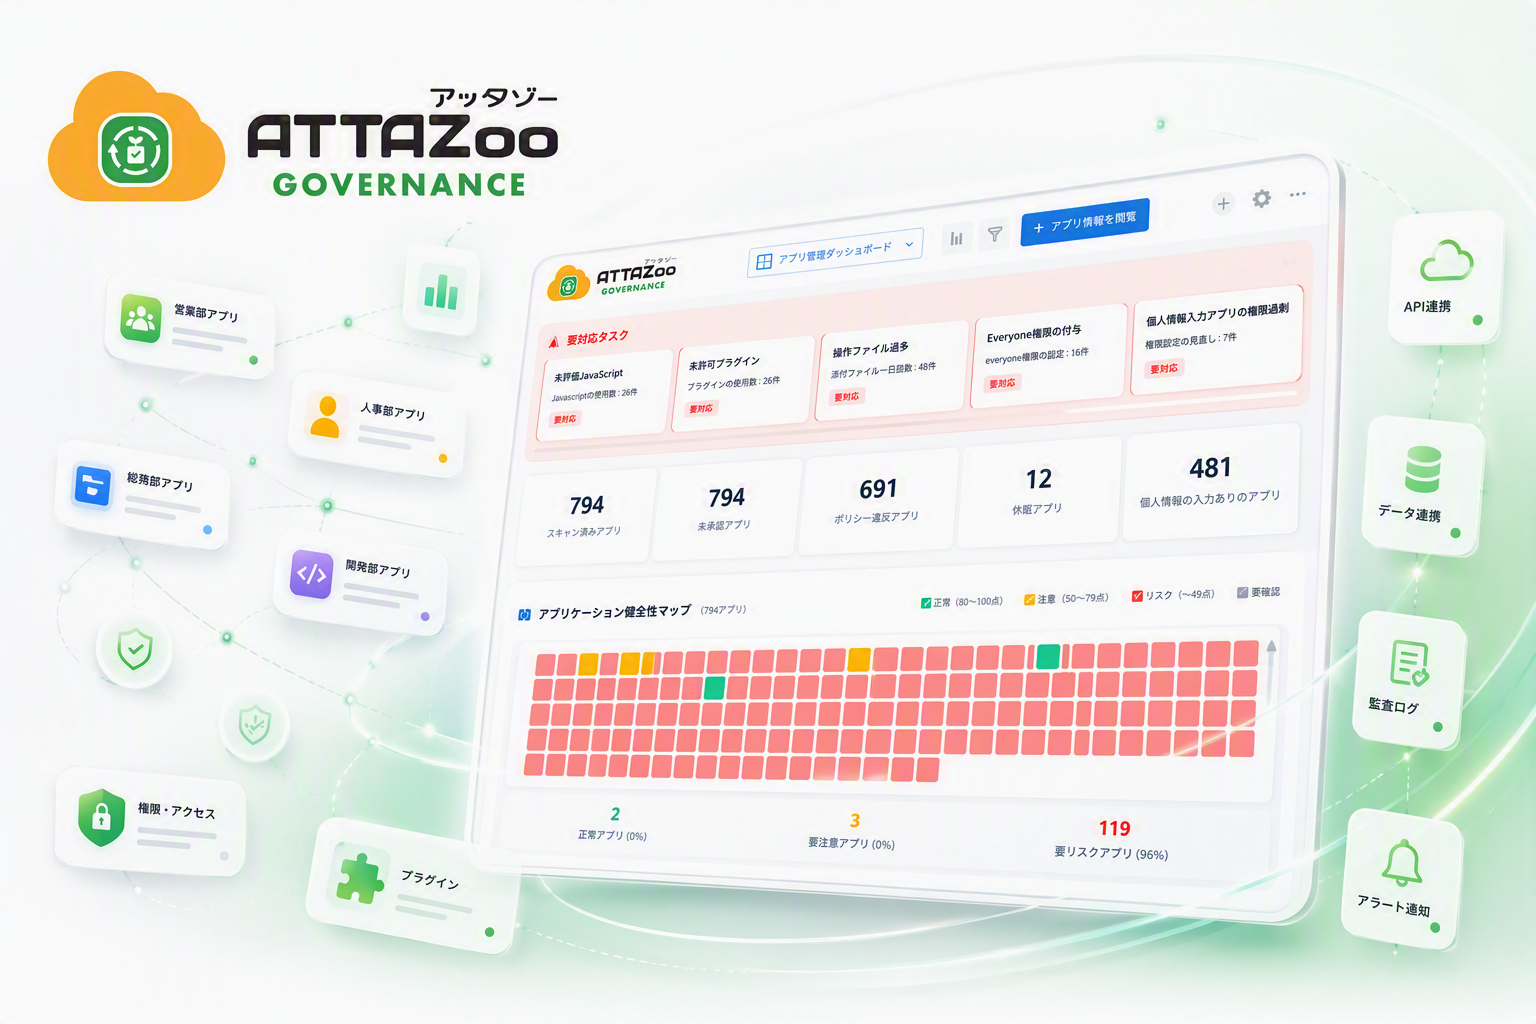
増え続けるkintoneアプリ、把握できていますか?
「ATTAZoo Governance」が未管理アプリ、権限違反の検知・通知など、管理に必要な情報を可視化して、運用管理者の負担を大幅に軽減します。
詳しく見る企業のIT活用をトータルサービスで全国各地よりサポートします。
JBCC株式会社は、クラウド・セキュリティ・超高速開発を中心に、システムの設計から構築・運用までを一貫して手掛けるITサービス企業です。DXを最速で実現させ、変革を支援するために、技術と熱い想いで、お客様と共に挑みます。